Máy chủ khắc phục AI kết nối các máy quét bảo mật và trợ lý AI
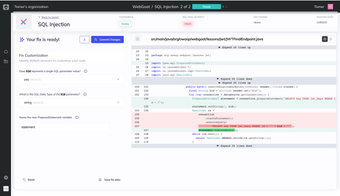
bugsy, từ Mobb Dev, tự động hóa việc khắc phục bảo mật cho các nhà phát triển và các tác nhân AI, biến các phát hiện của trình quét thành các sửa chữa áp dụng. Nó hoạt động như một máy chủ Giao thức Ngữ cảnh Mô hình cho phép các trợ lý AI hoạt động trong ngữ cảnh kho lưu trữ để tạo ra và áp dụng các thay đổi mã. Công cụ này cung cấp việc tạo sửa chữa tự động, một điểm truy cập CLI thông qua npx, và một giao diện xem xét web. Nó nhắm đến các nhà phát triển, những người duy trì mã nguồn mở, và các đội DevSecOps giảm bớt nỗ lực vá lỗi thủ công.
Bạn có thể sử dụng bugsy cho những nhiệm vụ nào?
bugsy chấp nhận các phát hiện phân tích tĩnh và biến chúng thành các chỉnh sửa mã, tập trung hoàn toàn vào việc khắc phục thay vì phát hiện. Các mục tiêu phân phối nhắm đến những người duy trì các kho lưu trữ công khai và tích hợp các bản vá được tạo ra vào không gian làm việc của kho lưu trữ để xác minh. Phiên bản cộng đồng của nó được tối ưu hóa cho các dự án mã nguồn mở và nhằm đóng vòng giữa các báo cáo lỗ hổng và các thay đổi mã cụ thể mà các nhà phát triển có thể kiểm tra và cam kết.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Các bản sửa lỗi được tạo ra chính xác như thế nào so với các bản vá thủ công?
Công cụ này sản xuất các chỉnh sửa được đề xuất được mô tả là mã sửa lỗi sẵn sàng cho sản xuất, nhưng độ chính xác phụ thuộc vào các phát hiện của máy quét upstream và trợ lý hoạt động trong bối cảnh kho lưu trữ. Bởi vì bugsy không tự phát hiện lỗ hổng, chất lượng bản vá tương ứng với độ chính xác của các báo cáo SAST và độ rõ ràng của lời nhắc trợ lý. Các nhóm nên thực hiện kiểm tra mã thông thường và thử nghiệm trên các thay đổi do AI tạo ra trước khi hợp nhất vào các nhánh chính.
Có cần kiến thức kỹ thuật để có được kết quả hữu ích không?
Chạy bugsy như một máy chủ MCP yêu cầu một khóa API từ Mobb và một trợ lý tương thích với MCP. Dự án cũng chạy như một CLI thông qua npx trên các hệ thống có Node.js, cho phép thực thi nhanh chóng mà không cần cài đặt phức tạp. Các môi trường MCP được hỗ trợ bao gồm Claude Desktop, Cursor và Windsurf, điều này có nghĩa là các quản trị viên phải cấu hình quyền truy cập kho lưu trữ và thông tin xác thực cho các trợ lý để áp dụng các thay đổi bên trong không gian làm việc của dự án.
Các giới hạn mà các nhóm nên lên kế hoạch là gì?
bugsy không phụ thuộc vào nhà cung cấp nhưng được điều chỉnh cho các kho lưu trữ công khai trên GitHub, GitLab và ADO, vì vậy các quy trình làm việc riêng tư hoặc tự lưu trữ có thể cần cấu hình thêm. Công cụ này hoàn toàn dựa vào đầu vào SAST bên ngoài, vì vậy những khoảng trống trong phạm vi quét tạo ra những khoảng trống trong việc khắc phục. Là một dự án tập trung vào cộng đồng, các nhóm cần các kiểm soát chỉ dành cho doanh nghiệp nên lên kế hoạch cho các quy định bổ sung xung quanh quyền truy cập, xác minh và tích hợp với các đường ống bảo mật hiện có.
Lựa chọn thực tế cho các nhóm phù hợp với quy trình SAST và MCP
bugsy là một lựa chọn thực tế cho các nhà phát triển và DevSecOps đã sử dụng các công cụ SAST và trợ lý tương thích MCP và chấp nhận các bản vá được AI đề xuất như là điểm khởi đầu. Mobb, được thành lập vào năm 2021 bởi Eitan Worcel và Jonathan Afek, tập trung vào việc khắc phục tự động; các nhóm nên dự trù thời gian cho việc xem xét của con người đối với các chỉnh sửa được tạo ra và để cấu hình quyền truy cập MCP trước khi dựa vào nó trong các quy trình sản xuất.